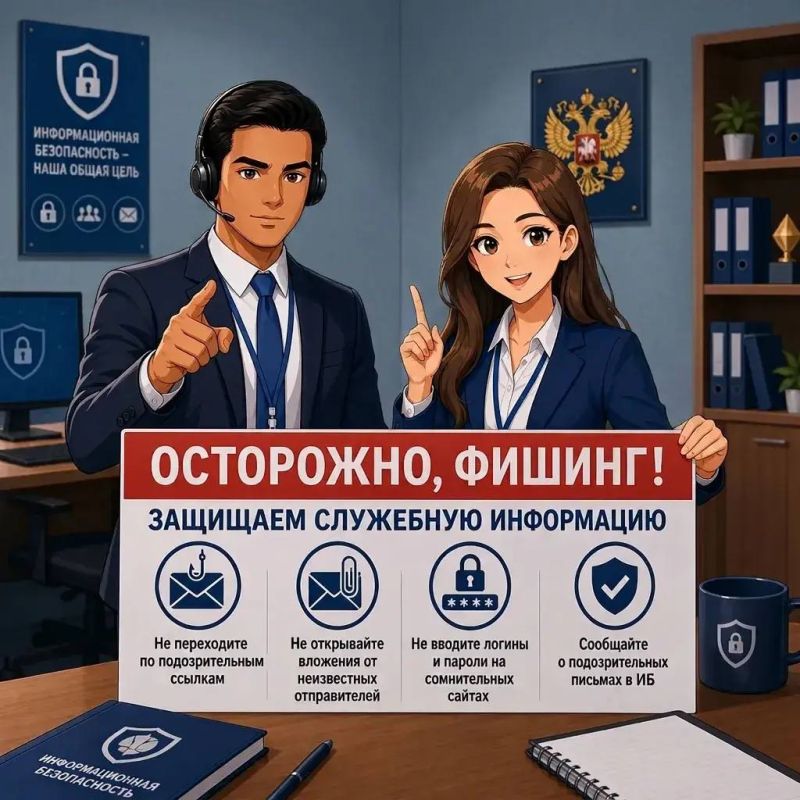
Осторожно, фишинг: защищаем служебную информацию
Фишинг — распространенный способ хищения учетных данных и служебной информации. Соблюдайте правила:
не открывайте подозрительные письма, вложения и сообщения от неизвестных отправителей;проверяйте адрес отправителя и внимательно изучайте ссылки перед переходом;
не вводите логины, пароли и коды подтверждения на сомнительных сайтах;
не поддавайтесь на угрозы, давление и требования срочно выполнить действие;
не устанавливайте программы и не скачивайте файлы по неизвестным ссылкам;
при получении фишингового сообщения прекратите взаимодействие, не отвечайте отправителю и сообщите ответственному за информационную безопасность.
Помните: внимательность государственных служащих помогает защитить служебную информацию и информационные системы от несанкционированного доступа.
Развитие кибербезопасности — одна из основных задач национального проекта «Экономика данных».